FBI e Guarda Costeira abordaram petroleiros invadidos que seguiam em direção à costa dos EUA
Equipes de segurança cibernética da Guarda Costeira dos EUA e do FBI abordaram dois petroleiros com destino aos EUA no mês passado, após hackers supostamente comprometerem pelo menos uma das redes do navio e assumirem o controle de seus sistemas de navegação, propulsão e carga.
De acordo com uma declaração conjunta compartilhada com o TechCrunch, as agências abordaram as embarcações no Golfo do México entre 21 e 24 de agosto para “garantir a integridade dos sistemas de tecnologia da informação e operacional da embarcação após indicações de que as redes de ambas as embarcações foram comprometidas.”
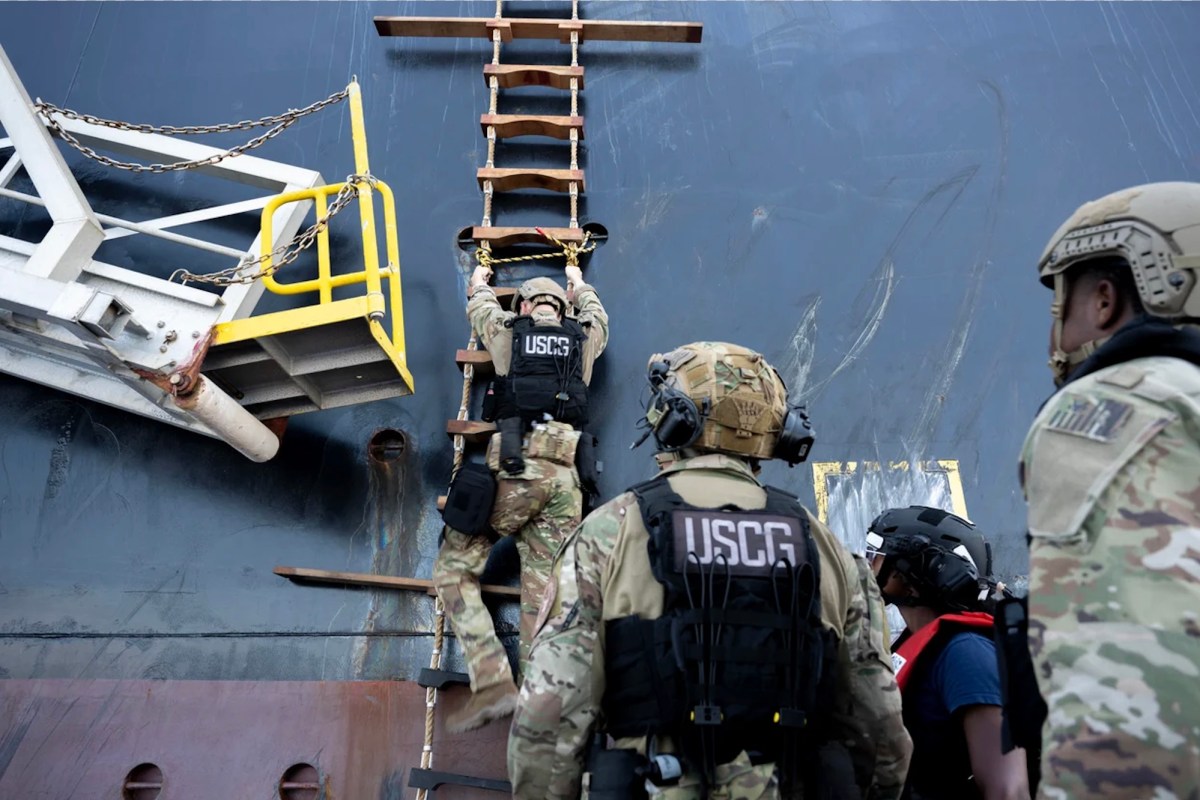
A Guarda Costeira divulgou várias fotos de seus funcionários e agentes do FBI subindo a bordo de uma das embarcações, que foram compartilhadas com a CBS News. A declaração afirmou que o capitão, a tripulação e a equipe em terra do proprietário da embarcação cooperaram com as agências.
O incidente é um exemplo de como navios de transporte, petroleiros e a rede logística global mais ampla podem ser alvos de hackers. Os petroleiros costumam ter redes complexas que se estendem por toda a extensão da embarcação para auxiliar na navegação, na organização da carga e na garantia do funcionamento regular dos serviços necessários para operar um navio massivo.
Um porta-voz da Guarda Costeira não respondeu imediatamente a um pedido de comentário quando contatado por e-mail pelo TechCrunch na sexta-feira, o que incluiu perguntas sobre os nomes das embarcações envolvidas.
A CBS News confirmou que um dos petroleiros é o VL Prosperity, um petroleiro de 333 metros capaz de transportar mais de 2 milhões de barris de petróleo. De acordo com o VesselFinder, o petroleiro está localizado atualmente no Golfo do México.
Citando a mídia iraniana, a CBS afirmou que hackers comprometeram o navio em 7 de agosto, enquanto este viajava do Egito para os Estados Unidos, e interferiram nos sistemas de velocidade e combustível da embarcação. O petroleiro também perdeu comunicações por mais de um dia, segundo a CBS.
Não está claro quem está por trás dos ataques, mas a CBS News disse que os EUA estão investigando se o Irã está por trás do ataque hacker. O Irã tem estado por trás de uma infinidade de ataques nos últimos meses, após o início da guerra liderada por EUA e Israel contra Teerã, que matou o líder supremo do Irã em fevereiro. Hackers apoiados pelo Irã lançaram desde então um ataque destrutivo contra o fabricante de dispositivos médicos Stryker, hackearam o sistema de transporte de massa em Los Angeles e comprometeram mais de uma centena de instalações de tratamento de água nos Estados Unidos em resposta aos bombardeios generalizados dos EUA contra o Irã. A CISA classificou os ataques como de natureza “oportunista”.
A declaração conjunta do FBI e da Guarda Costeira afirmou que não houve “registros de interrupções operacionais, instabilidade da embarcação, perigo físico para as tripulações ou impactos ambientais.”