Pluto Security capta 42 milhões de dólares enquanto a IA traz uma nova dor de cabeça para as equipes de segurança corporativa
O problema de dar acesso a ferramentas de IA a todos em uma empresa é que as pessoas vão usá-las de maneiras inesperadas. E esse fato está alimentando constantemente o temor de que as empresas agora tenham novos e escancarados buracos de segurança em seus sistemas ou, no mínimo, terão em breve.
Ilustrando o ritmo de adoção de ferramentas de IA dentro das empresas que impulsiona esses temores, Shahar Bahat, CEO e cofundadora da Pluto Security, diz que uma ferramenta de IA recém-anunciada pode aparecer dentro do ambiente das empresas em apenas duas horas após o seu lançamento. E cerca de 60% dos riscos que sua empresa detecta em sua base de clientes estão em ferramentas criadas de forma intuitiva ("vibe-coded") por não desenvolvedores: os departamentos financeiros são a maior fonte de tais riscos, disse ela ao TechCrunch, seguidos pelas equipes de marketing e jurídica. Os desenvolvedores ocupam o quarto lugar, afirmou.
As ferramentas da sua startup aparentemente encontraram um aplicativo criado intuitivamente por um funcionário do setor financeiro em uma empresa da Fortune 500 para gerenciar informações de clientes e rotatividade ("churn"), mas o aplicativo foi deixado exposto à internet.
A Pluto, recém-saída do anonimato ("stealth") com US$ 42 milhões em financiamento, é a mais recente em uma nova safra de startups de segurança que surgiram rapidamente para ajudar as empresas a preencher essas lacunas de segurança, e todas elas estão arrecadando muito dinheiro de investidores fundamentadas na convicção de que usar apenas software de segurança existente para monitorar e controlar ferramentas de IA, conectores e o uso é uma abordagem que não se encaixa.
Bahat diz ao TechCrunch que sua startup começou a vender apenas em abril e já encontrou alguns adeptos para sua tecnologia, que ajuda as empresas a obter contexto, análise de risco, visibilidade e controle sobre como seus funcionários usam ferramentas de IA. Ela disse que a Pluto começou a vender em abril e já ultrapassou US$ 2 milhões em receita recorrente anual, com mais de 30 clientes corporativos, entre eles Oscar Health, Workato, Sixt e AlphaSense.
O financiamento da Pluto abrange uma rodada semente ("seed") de US$ 8,5 milhões liderada pela TLV Partners, com a participação de investidores fundadores da empresa de cibersegurança Armis. A empresa recentemente levantou uma Série A de US$ 34 milhões liderada pela Jump Capital, com a participação da Skinos (a firma de investimentos de Shlomo Kramer, cofundador da Check Point), Ansa Capital e outros investidores anjo.
Essa é uma tração decente para uma jovem startup, embora não seja única nesta era da IA. Mas isso pode acontecer porque a extensão do risco não está isolada às grandes empresas de tecnologia que lideram os gráficos de adoção de IA.
Quando perguntei a Bahat onde ela está vendo os maiores riscos, ela disse que os problemas são diferenciados pela mentalidade do CISO e pela disposição da organização em adotar a IA, mas havia riscos a serem encontrados de qualquer maneira.
“Em geral, direi que não houve um único POC [Prova de Conceito] em que entramos e não encontramos coisas maliciosas”, disse ela. “Sejam esses pacotes de extensão ou habilidades — alguns deles tinham ataques ativos e em andamento enquanto fazíamos o POC. O que, novamente, para mim, em termos de produto, é incrível. Para as empresas, não é muito bom.”
A grande aposta da Pluto é que proteger esses ambientes exigirá que as ferramentas de segurança prestem atenção ao que os agentes de IA estão fazendo em tempo real, além de acompanhar o que e como os funcionários estão construindo e implantando.
“Estamos indo do comportamento do usuário para o comportamento do agente”, disse Bahat.
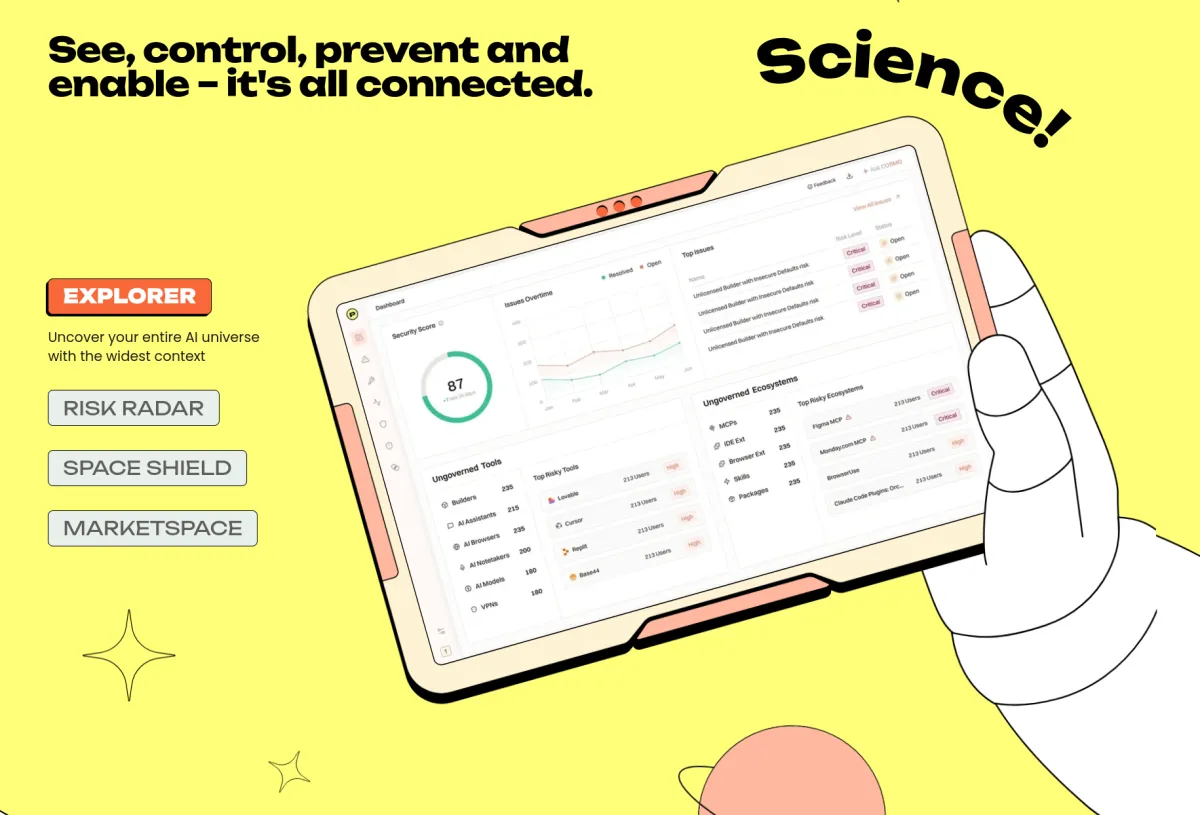
Em consonância com essa visão, o software da startup monitora as ferramentas de IA que os funcionários usam, as habilidades, extensões, servidores MCP e outros componentes nos quais essas ferramentas dependem, bem como os aplicativos e agentes que estão sendo criados. A empresa diz que pode identificar componentes de risco, detectar atividades de agentes potencialmente perigosas e aplicar políticas de segurança sem impedir que os funcionários usem ou criem ferramentas de IA.
Para fazer tudo isso, a Pluto se conecta a sistemas de segurança de endpoints e gerenciamento de dispositivos, podendo implantar seus próprios sensores por meio deles ou diretamente nos dispositivos. Ela coleta informações que incluem comandos, prompts, processos em execução, permissões e atividades anteriores dos usuários, e usa seus próprios modelos “leves” em endpoints para ajudar a avaliar o que um agente está tentando fazer.
O que se destacou é que o sistema da Pluto pode intervir enquanto um agente está trabalhando, disse Bahat. Se um agente tentar obter permissões além do que um usuário pretendia, por exemplo, o sistema pode interromper a ação ou adicionar instruções na sessão que levem o agente a pedir confirmação.
“Podemos injetar contexto de volta na sessão e, dessa forma, posso mudar a forma como o agente está funcionando”, explicou Bahat.
A startup também adota uma abordagem incomum para encontrar clientes. Em abril, lançou o Plutonium, uma plataforma gratuita que permite a qualquer pessoa verificar os riscos associados a habilidades, conectores e complementos de IA disponíveis publicamente. Há também um scanner de MCP e um catálogo de componentes verificados. Bahat afirma que milhares de profissionais de segurança usam o Plutonium e que a comunidade em torno dele se tornou uma fonte importante de feedback e potenciais clientes.
Ela disse que 70% do pipeline de vendas da Pluto agora vem de interesse receptivo ("inbound"), embora não tenha detalhado quanto disso vem diretamente através do Plutonium.
A Pluto disse que planeja investir o novo capital no desenvolvimento de seu produto, na expansão de seus esforços de pesquisa de segurança e no crescimento de sua presença nos EUA. Ela tem 40 funcionários nos EUA e em Israel.