Hackers roubaram milhões de registros de pessoal militar dos EUA durante violação de dados de vários meses
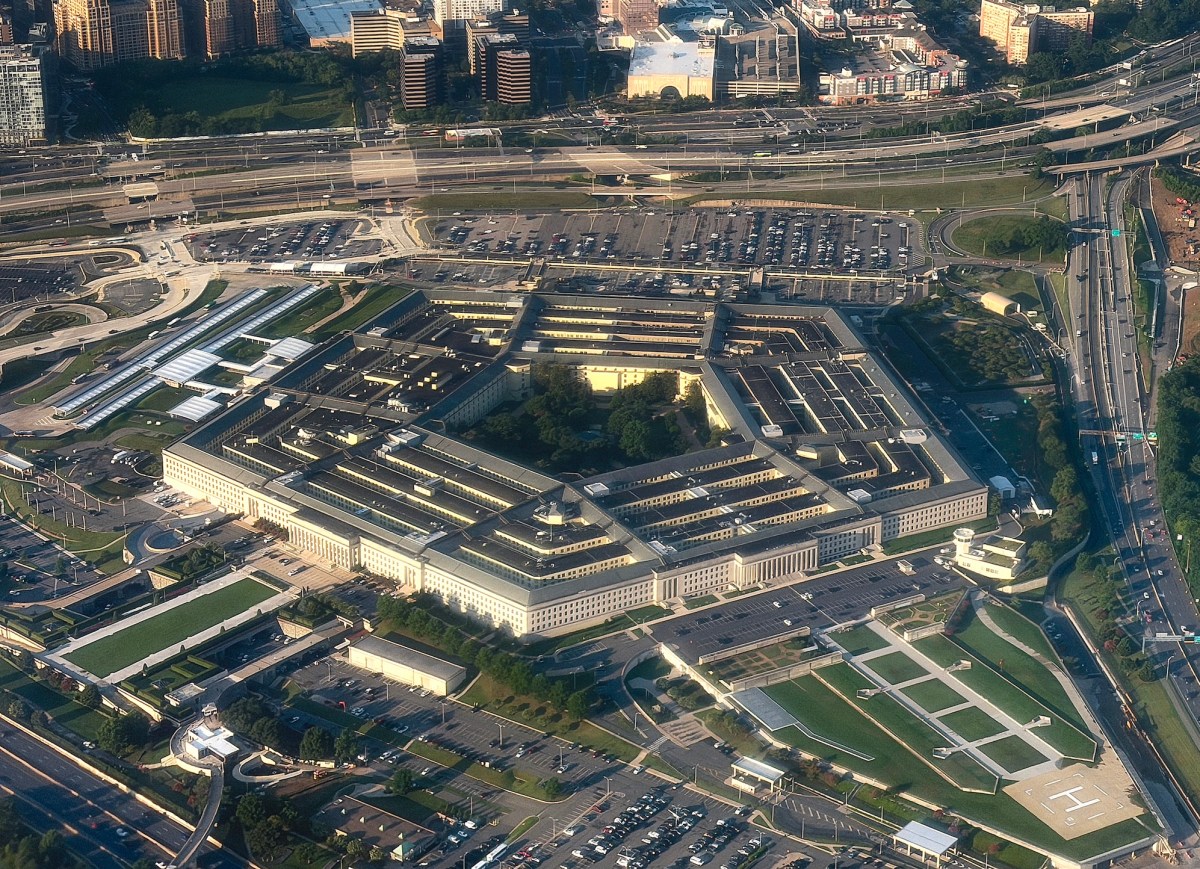
O governo dos EUA estaria alertando milhões de atuais e ex-membros do serviço militar e funcionários dos EUA que suas informações pessoais foram roubadas durante uma violação de vários meses nos registros de pessoal do Pentágono, o mais recente de uma série de roubos envolvendo dados de trabalhadores federais nos últimos meses.
Uma notificação de violação de dados do Centro de Manpower de Defesa (DMDC) compartilhada no Reddit diz que vários usuários não autorizados exploraram uma vulnerabilidade de segurança em um sistema de compartilhamento de arquivos não especificado ao longo de vários meses entre outubro de 2025 e meados de julho de 2026.
A violação expôs informações de identificação pessoal, incluindo números de Seguro Social, juntamente com o nome, data de nascimento, sexo, raça e outras informações sobre o serviço militar da pessoa. O aviso diz que os registros de pessoal não estavam criptografados.
De acordo com a CNN e o Federal News Network, uma autoridade do Pentágono disse que a violação afeta cerca de 2,8 milhões de pessoas vivas e quase 300.000 pessoas falecidas.
O militar dos EUA tem 1,3 milhão de membros da ativa em março.
O DMDC pode não ser amplamente conhecido pelo público em geral, mas serve como uma das unidades de manutenção de registros do Departamento de Defesa. O DMDC mantém mais de 60 milhões de registros de funcionários militares e civis dos EUA e de seus familiares para ajudar a determinar benefícios e direitos, como saúde e aposentadoria. A unidade também fornece um serviço crítico como o "principal provedor de gerenciamento de identidade" dos militares, que vincula membros da ativa, funcionários e contratados a credenciais, como cartões inteligentes e senhas. Eles são usados para acessar sistemas de computadores, edifícios e bases do Pentágono.
“Garantimos que as pessoas certas tenham acesso e as erradas não: a segurança das informações de identidade é fundamental”, diz o site do DMDC.
O Departamento de Defesa, que supervisiona o DMDC, disse que não tem nenhuma indicação de que as informações tenham sido mal utilizadas, mas não disse como chegou a essa conclusão. O TechCrunch contatou um porta-voz do Pentágono para perguntar se as autoridades tiveram alguma comunicação dos hackers, cujas identidades não são conhecidas, mas não obtivemos resposta.
Esta é a maior violação recente de informações pessoais de funcionários federais nos últimos meses, após uma violação recente no FBI no início de setembro atribuída ao grupo de hackers ShinyHunters. Os hackers disseram ao TechCrunch que haviam levado as informações pessoais da maioria dos agentes e funcionários do FBI, incluindo candidatos. A violação tem sido rotulada como um “desastre de contrainteligência” em meio aos riscos de que um governo estrangeiro possa obter e usar as informações para traçar o perfil, atingir ou coagir trabalhadores federais a entregarem informações confidenciais.
Os hackers do ShinyHunters disseram que não divulgarão publicamente os dados roubados do FBI.
Ambas as violações envolvendo o FBI e o DMDC espelham roubos semelhantes de registros de pessoal do governo no passado. Em 2015, uma violação do departamento de recursos humanos do governo dos EUA, conhecido como Escritório de Gestão de Pessoal (Office of Personnel Management), foi amplamente atribuída à China. O roubo permitiu que os hackers roubassem os registros privados de mais de 22 milhões de funcionários do governo dos EUA, muitos dos quais tinham autorizações de segurança.
Você recebeu um aviso sobre esta violação de dados? Queremos saber sua opinião. Você pode entrar em contato com este repórter de forma segura no Signal em zackwhittaker.1337 ou contatá-lo por e-mail em zack.whittaker@techcrunch.com.