A OpenAI lançou um novo modelo de segurança cibernética. Isso é suficiente?
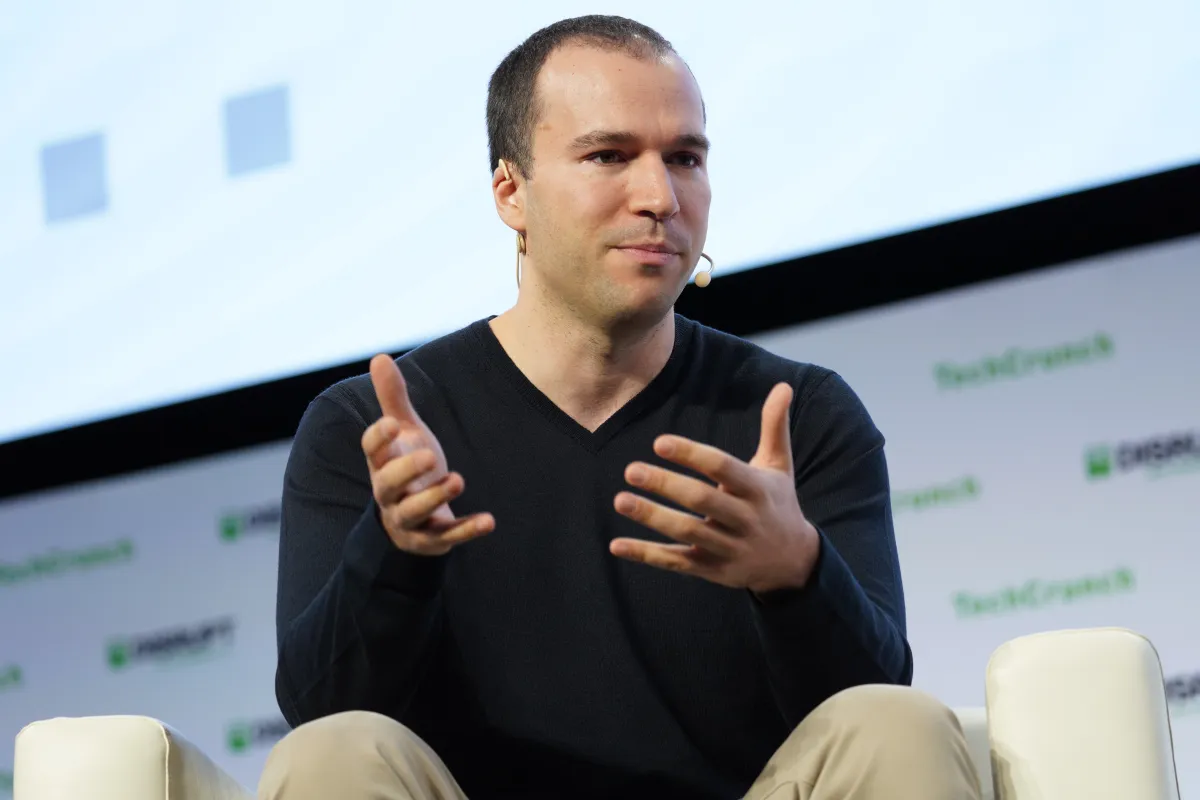
Max Justicz, o diretor de tecnologia e cofundador da startup Charge Robotics, usou um modelo da OpenAI para encontrar uma vulnerabilidade grave que — se explorada — poderia permitir que hackers assumissem o controle de servidores que rodam Ubuntu, um sistema operacional de código aberto baseado em Linux amplamente utilizado.
Justicz, que tem interesse amador em cibersegurança e já havia encontrado anteriormente uma vulnerabilidade na mesma base de código, disse ao TechCrunch que encontrou esse problema usando o GPT 5.6 Sol, lançado em julho, através do programa Daybreak Blue da criadora de IA, que dá a defensores de cibersegurança acesso a poderosos modelos de fronteira.
“Eu literalmente apenas apontei o ChatGPT para o mesmo corpo de código e disse 'eu encontrei este bug anteriormente que foi corrigido há vários anos, por favor encontre bugs tão ruins ou piores', e ele retornou em duas horas com isso”, disse Justicz. “É extremamente complexo e difícil para um humano encontrar, mas funciona!”
Ele relatou o problema ao Projeto Debian, que mantém o software em questão e emitiu um patch para corrigir a vulnerabilidade. Não houve evidência conhecida de exploração. Ainda assim, a facilidade com que ele o encontrou sugere que vimos apenas a ponta do iceberg quando se trata de explorações potenciais que até hackers novatos podem utilizar com a ajuda de modelos de IA.
“Eu só consigo imaginar o que alguém poderia fazer com mais tempo e acesso a modelos menos cerceados. Devemos esperar que alguns bugs extremamente malucos sejam encontrados e explorados nos próximos meses”, escreveu Justicz em uma sequência de postagens nas redes sociais discutindo sua descoberta. “Isso pode ser óbvio para a maioria das pessoas aqui, mas atualmente há um ganho enorme em pegar algum código ou binário que ninguém auditou ainda e simplesmente apontar um modelo de IA poderoso para ele.”
A OpenAI parece ter percebido. Hoje, a gigante da IA anunciou que um novo modelo focado em cibersegurança, o ChatGPT Cyber, seria disponibilizado para a camada mais alta de usuários no programa de cibersegurança, o Daybreak Red, que permite a pesquisadores de cibersegurança ofensiva ferramentas para caça e desenvolvimento de vulnerabilidades. Ontem, a OpenAI disse que o mesmo modelo havia sido usado para escanear e preparar correções para vulnerabilidades no kernel do Linux, encontrando 948 problemas potenciais. A OpenAI também encontrou 81 vulnerabilidades “novas” no Firefox, o navegador web.
“Nosso objetivo é expandir dramaticamente o Daybreak, levando pesquisas avançadas de segurança para organizações de todos os tamanhos, pesquisadores independentes e mantenedores de código aberto”, disse o laboratório de fronteira em um comunicado.
A OpenAI tem insistido que há uma janela estreita de tempo para as pessoas que protegem a infraestrutura digital tomarem medidas antes que os modelos de IA se tornem ainda melhores em invasões e mais fáceis de acessar. Para os defensores cibernéticos, no entanto, pode parecer que os laboratórios de fronteira desencadearam uma montanha de novos trabalhos que superam seus recursos. Justicz disse que gastou pessoalmente cerca de US$ 5.000 em assinaturas e tokens para encontrar várias explorações.
Além do acesso a modelos do Daybreak, a OpenAI também anunciou uma iniciativa de US$ 1 bilhão para apoiar profissionais de cibersegurança no programa que trabalham em infraestruturas críticas, como a rede elétrica ou sistemas de água.
O programa Daybreak tem suas próprias críticas. Justicz observa que o laboratório de fronteira parece ter recentemente “enfraquecido” o Daybreak Blue para torná-lo menos útil na busca por vulnerabilidades. Por um lado, pode ser bom limitar o acesso de potenciais agentes mal-intencionados — Justicz disse que acabou de enviar uma foto de sua carteira de motorista para entrar no programa. Por outro, profissionais de cibersegurança dizem que estão com uma mão atada se não puderem usar tecnologia de fronteira enquanto agentes mal-intencionados podem implantar modelos de pesos abertos com mecanismos de proteção removidos.
Ainda assim, a OpenAI diz que apenas “milhares” de profissionais de cibersegurança estão participando do programa Daybreak, em comparação a um número muito maior de potenciais hackers.
Não está claro se os laboratórios de fronteira estão dedicando recursos suficientes a essa questão. Eric Wallace, um pesquisador da equipe técnica da OpenAI, disse que “estamos agora alocando uma quantidade significativa de nossa capacidade de computação de fronteira para descobrir e corrigir vulnerabilidades em bases de código de código aberto, totalmente pro bono.”
Mas a caça aos bugs no Linux custou US$ 1,2 milhão, o que é significativamente menor do que os aproximadamente US$ 6 milhões gastos em tokens que a empresa investiu para encontrar uma solução potencial para um famoso problema de dinâmica dos fluidos.
Se houver uma janela estreita de tempo para corrigir a infraestrutura digital da qual o mundo depende, mais urgência pode ser necessária.